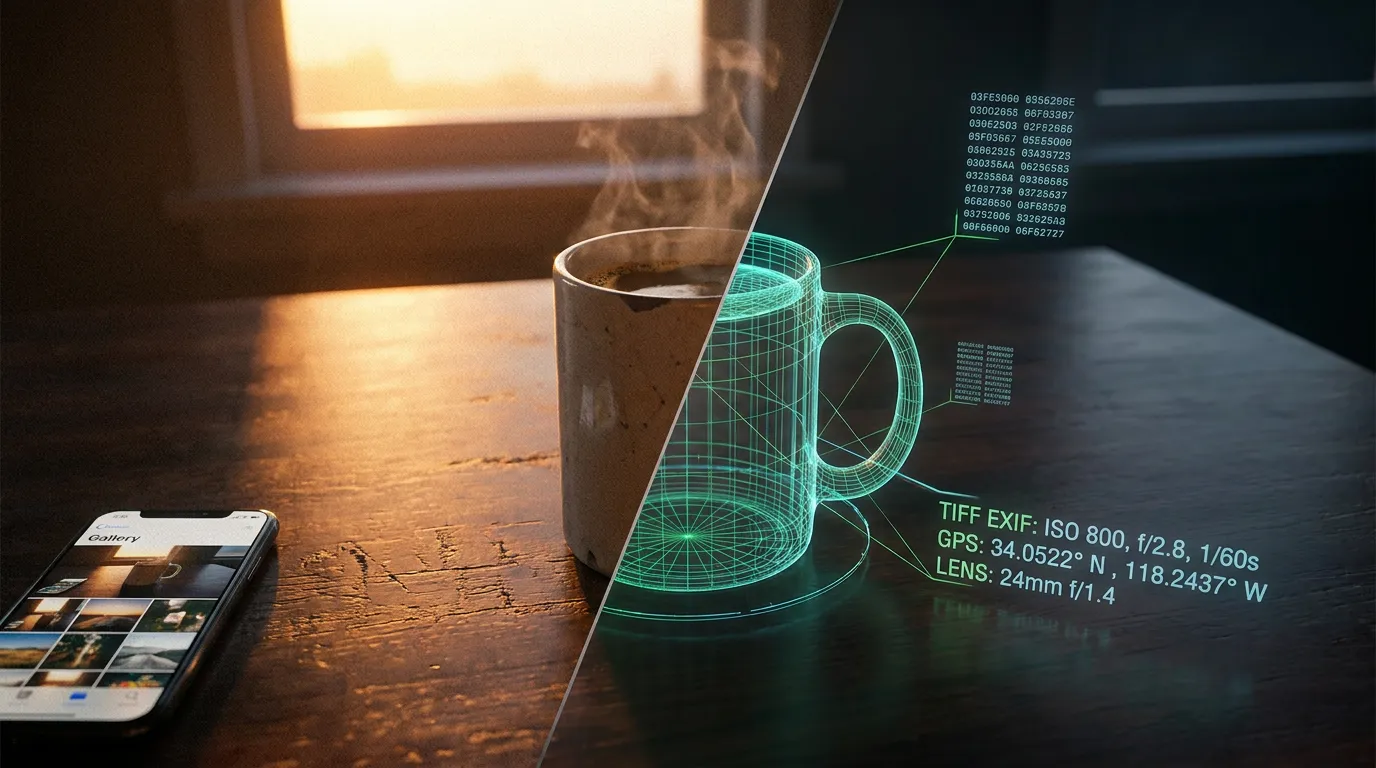
Ao tirar uma fotografia despretensiosa com seu smartphone — seja da sua mesa de trabalho no home office, de um produto para vender em um marketplace ou de um café da manhã de domingo —, seu olho enxerga apenas cores, luzes e memórias. No entanto, dentro dos limites do arquivo digital, a história é completamente diferente: uma subestrutura secreta de dados conhecida como EXIF (Exchangeable Image File Format) é gravada instantaneamente.
Sem que você conceda autorização ativa no momento do clique, o hardware do dispositivo estampa na imagem a marca da câmera, o modelo exato do chip gráfico, o software de edição utilizado, a data e hora em microssegundos e, em muitos casos, as coordenadas geográficas exatas (latitude e longitude) com precisão milimétrica de satélite.
A Falsa Sensação de Segurança nas Redes Sociais
Muitos usuários acreditam estar protegidos porque plataformas como Instagram, LinkedIn e Facebook aplicam pipelines internos de compressão que removem os metadados antes de postar. O perigo real não reside onde as redes filtram, mas sim onde a comunicação direta acontece sem filtros:
- WhatsApp "Enviar como Documento": Quando você envia fotos em alta definição como arquivo/documento para manter a qualidade original, o WhatsApp não processa a imagem. O arquivo chega cru ao destinatário, preservando o GPS original.
- Processos Judiciais, Ouvidorias e Procon: Fotos anexadas em petições judiciais, denúncias fiscais ou reclamações corporativas tornam-se peças públicas em tribunais, expondo o aparelho do denunciante e o local da captura.
- Sites de Compra e Venda (OLX / Mercado Livre): Fotos de carros, eletrônicos ou itens pessoais tiradas dentro da garagem revelam a criminosos o endereço físico onde o patrimônio está guardado.
- Investigações OSINT (Open Source Intelligence): Analistas de inteligência e cibercriminosos cruzam timestamps e coordenadas geográficas para traçar padrões de rotina, horários de saída de casa e escolas de crianças.
Por Dentro do Binário: Como o Marcador 0xFFE1 Funciona
Em um arquivo JPEG padrão, os primeiros dois bytes são obrigatoriamente 0xFFD8 (Start of Image - SOI). Imediatamente após o cabeçalho inicial, o gravador da câmera insere o marcador de segmento APP1 (0xFFE1).
É dentro desse segmento que repousa o cabeçalho Exif (ASCII 0x45786966). A partir dele, o arquivo cria uma estrutura de diretório de ponteiros (IFD - Image File Directory):
Make (0x010F): "motorola"
Model (0x0110): "moto e20"
DateTimeOriginal (0x9003): "2023:07:09 14:49:02"
GPSInfoIFDPointer (0x8825): Offset 1290
├── GPSLatitudeRef (Tag 1): "S"
├── GPSLatitude (Tag 2): [22/1, 34/1, 4821/100] → -22.580058°
├── GPSLongitudeRef (Tag 3): "W"
└── GPSLongitude (Tag 4): [45/1, 0/1, 2394/100] → -45.006650°
Observe que o celular grava as coordenadas no formato DMS (Graus, Minutos e Segundos) divididas em pares de numerador e denominador de 32 bits. Quando essas três frações são somadas e convertidas para graus decimais, qualquer navegador aponta um pin exato no Google Maps ou no satélite militar correspondente.
O Método do Sniper Lab: Higienização Client-Side em Memória RAM
A maioria das ferramentas disponíveis na web para remover EXIF comete uma grave violação de confiança: exigem que o usuário envie a imagem para os seus servidores remotos. Fazer upload de uma foto com dados confidenciais para um servidor desconhecido anula o propósito da privacidade.
A engenharia do Sniper Privacy Shield adota uma abordagem estritamente local (Client-Side) baseada na HTML5 Canvas API:
- O arquivo é lido por um
FileReadernativo do navegador diretamente na memória temporária do seu dispositivo. - Um parser binário de baixo nível examina os bytes do
ArrayBufferpara alertar o usuário se há GPS ou dados de hardware embutidos. - Para purificar o arquivo, a imagem é instanciada e pintada em um elemento
<canvas>invisível. - O navegador renderiza unicamente os pixels puros (RGB). Ao invocar o método
canvas.toBlob(), todo e qualquer cabeçalho EXIF, GPS, IPTC e XMP anterior é sumariamente destruído. - O usuário recebe de volta o arquivo higienizado, sem que nenhum byte tenha saído do seu navegador ou tocado qualquer servidor externo.